
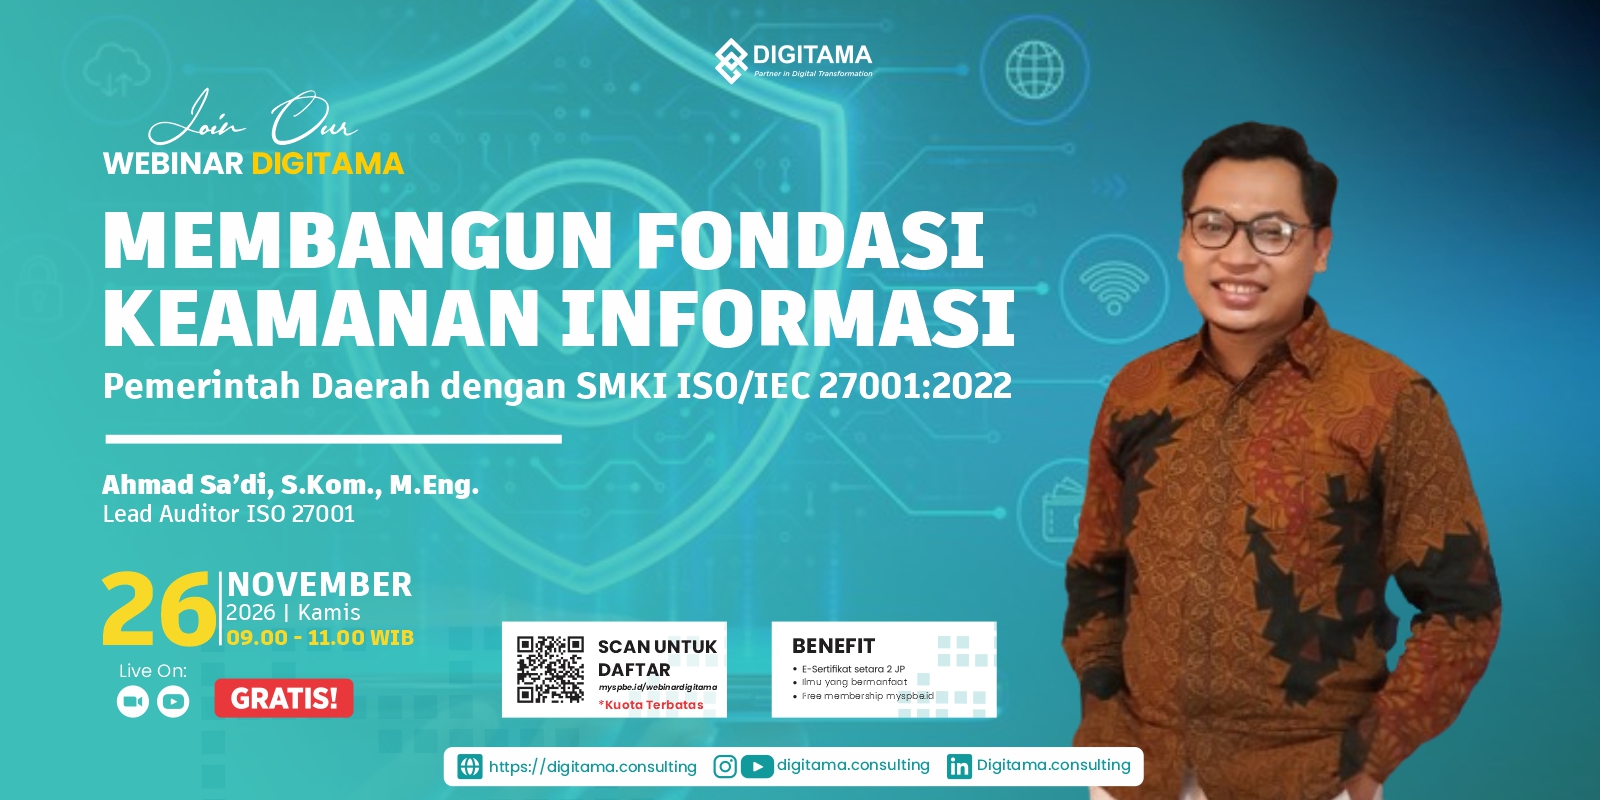
Membangun Fondasi Keamanan Informasi Pemerintah Daerah dengan SMKI ISO/IEC 27001:2022
26/11/2026 09:00 WIB
Pemerintah Daerah saat ini semakin bergantung pada teknologi informasi dalam mendukung penyelenggaraan pemerintahan dan pelayanan publik. Pemanfaatan sistem informasi, aplikasi, infrastruktur digital, serta pengelolaan data dan informasi secara elektronik perlu didukung dengan tata kelola keamanan informasi yang baik untuk menjaga kerahasiaan, integritas, dan ketersediaan informasi.
Seiring dengan meningkatnya ketergantungan terhadap teknologi digital, Pemerintah Daerah juga menghadapi berbagai risiko keamanan informasi, antara lain kebocoran data, akses tidak sah, serangan siber, gangguan layanan, kehilangan data, serta berbagai risiko yang dapat mempengaruhi keberlangsungan layanan pemerintahan. Kondisi tersebut membutuhkan pendekatan yang sistematis dan terstruktur dalam mengelola keamanan informasi.
ISO/IEC 27001:2022 merupakan standar internasional yang memberikan kerangka kerja bagi organisasi dalam membangun, menerapkan, memelihara, dan meningkatkan Sistem Manajemen Keamanan Informasi (SMKI) atau Information Security Management System (ISMS). Penerapan standar ini dapat menjadi salah satu pendekatan bagi Pemerintah Daerah untuk memperkuat tata kelola keamanan informasi berbasis risiko dan pengendalian yang terukur.
Dalam konteks penyelenggaraan Pemerintah Digital (PEMDI), penguatan keamanan informasi menjadi bagian penting dalam memastikan layanan digital pemerintah dapat berjalan secara aman, andal, dan berkelanjutan. Oleh karena itu, diperlukan peningkatan pemahaman bagi aparatur Pemerintah Daerah mengenai prinsip, manfaat, tahapan, serta penerapan ISO/IEC 27001:2022 dalam membangun fondasi keamanan informasi.